
YouTube 影片筆記
幣安 63 億美元駭案四步攻擊鏈與報告未交代的權杖漏洞
原片標題:從假 Homebrew 到假面試,北韓駭客花四個多月摸進幣安!63 億美元駭案,最後怎麼碰到熱錢包?
原片說明
0:00 開場
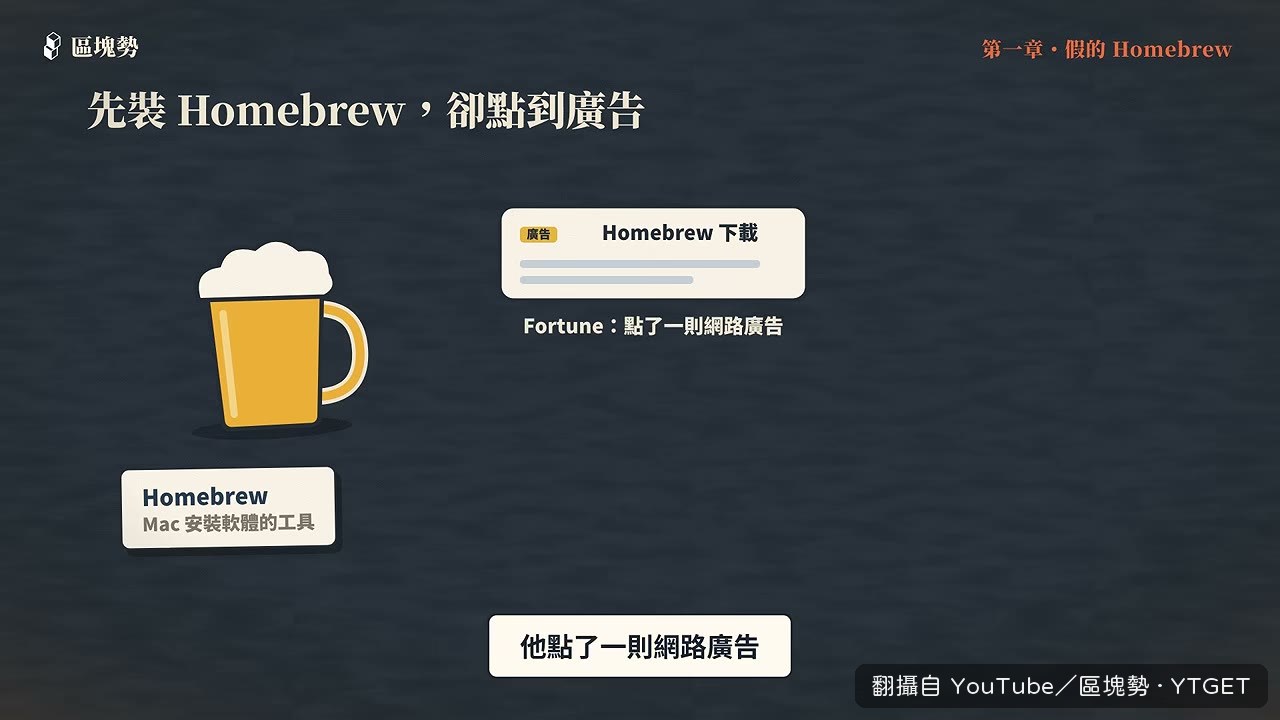
1:40 假的 Homebrew
2:54 兩輪假面試
5:03 AI 工具當跳板
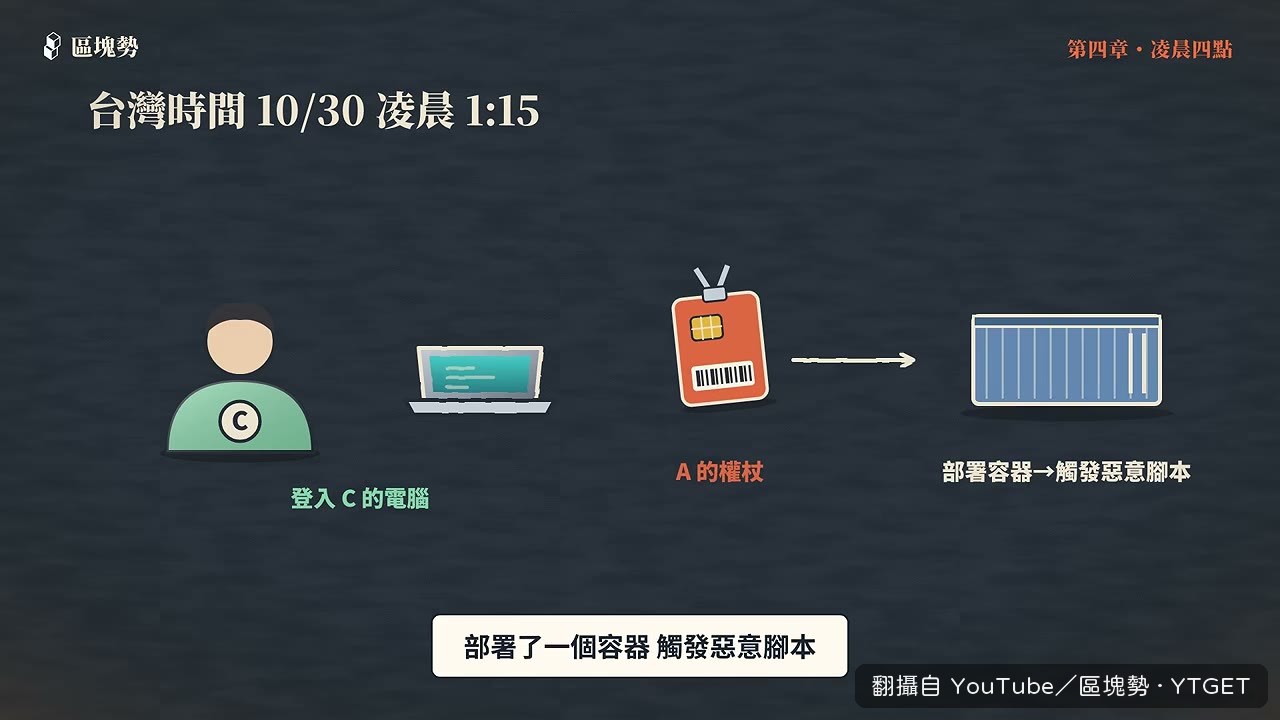
6:20 凌晨四點
7:44 一台筆電?
9:46 錢在哪裡
駭客到底是怎麼走進幣安內部,讓錢包乖乖替他簽名的?11 月 3 日,幣安發布 10 月 29 日駭案的初步調查報告:起點不在 10 月,而是 4 個多月前。北韓駭客先用一個被竄改的 Homebrew 安裝檔摸到錢包團隊的名單,再假扮面試官,要幣安工程師在工作電腦上跑一份藏著零時差惡意程式的「作業」,接著借公司內部的 AI 工具跳到錢包工程師的電腦,拿到容器部署權杖,最後碰到熱錢包的簽署服務。幣安估計,受影響的資產大約 63 億美元。
看完這支影片,你會知道:
1. 駭客走進幣安的四步,各是什麼?從 6 月的假 Homebrew、9 月的兩輪假面試、10 月 20 日的內部 AI 工具,到 10 月 29 日凌晨的容器權杖,每一步幣安擋下什麼、漏了什麼。
2. 真的只是一台筆電、一次點錯嗎?幣安共同執行長 Richard Teng 怎麼回答,以及報告目前說得最少的地方:部署權杖為什麼碰得到簽署服務。
3. 報告發布之後,錢和提領到哪了?受影響代幣補回 98%、約 28.5 億美元被凍結或攔截、Elliptic 估計約 32.4 億美元還在駭客地址,提領分階段恢復。
【資料來源】
・幣安官方 X 文章:29 October Binance Security Incident: Initial Findings and Response Update(2026-11-03)https://x.com/binance/status/2117626126214504729
・CNBC Television:Binance co-CEO on crypto heist: We're getting an independent expert to review everything we've done(2026-11-03)https://www.youtube.com/watch?v=UFpG7MWbcTc
・Deep Dive Podcast:Crypto Security in 2026: Threats, Risks, and How to Stay Safe|Jimmy Su of Binance(2026-07-01)https://www.youtube.com/watch?v=c8Vu55W66L0
・The Block:Binance says hackers used fake job interview, internal AI tool in $6.3 billion breach(2026-11-03)https://www.theblock.co/news/business/2026-11-03-binance-hack-incident-report-north-korea-fake-job-interview-ai-tool-432406
・Fortune:North Korea used LinkedIn, fake job interviews to trick Binance engineer in $6.3 billion hack(2026-11-03)https://fortune.com/2026/11/03/binance-hack-details-linkedin/
・CoinDesk:North Korea-linked hackers infiltrated Binance for months before $6.3 billion hack(2026-11-03)https://www.coindesk.com/business/2026/11/03/binance-s-usd6-3-billion-hack-began-with-a-fake-job-interview-exchange-says
・CoinDesk:CZ warns of more AI-driven hacks following Binance's historic $6.4 billion heist(2026-11-03)https://www.coindesk.com/business/2026/11/03/cz-warns-of-more-ai-driven-hacks-following-binance-s-historic-usd6-4-billion-heist
・CoinDesk:Post-hack withdrawals trigger $5.3B net outflow from Binance, data shows(2026-11-03)https://www.coindesk.com/business/2026/11/03/binance-net-outflows-reach-usd5-3b-after-record-hack-though-ceo-cites-recovery
・CNBC:North Korea denies links to Binance hack as researchers trace stolen billions(2026-11-03)https://www.cnbc.com/2026/11/03/north-korea-binance-elliptic-chainalysis.html
・Chainalysis:Binance Hack: Tracing the $6.4 Billion Theft to North Korea(2026-11-03 更新)https://www.chainalysis.com/blog/binance-exploit-latest-findings-and-response/
・NBC News(AP):North Korea denies involvement in Binance hack(2026-11-02)https://www.nbcnews.com/world/asia/north-korea-denies-involvement-binance-hack-rcna607168
・Cryptotimes:Binance expands withdrawals to more assets after $6.3B hack(2026-11-03)https://www.cryptotimes.io/2026/11/03/binance-expands-withdrawals-to-more-assets-after-6-3b-hack/
・鏈新聞 ABMedia:幣安公布遭駭經過:北韓假面試入侵工程師,借內部 AI 工具拿到錢包權限(2026-11-03)https://abmedia.io/binance-hack-report-fake-interview-ai-tool
合作邀約:[email protected]
#幣安 #Binance #北韓駭客 #假面試 #社交工程 #資安 #加密貨幣安全 #區塊勢
一個工程師在搜尋引擎點了廣告,四個多月後幣安熱錢包被搬走 63 億美元。這也太電影了吧,但它是真的。明恩照著幣安 11 月 3 日的初步報告,把駭客從 6 月假 Homebrew、9 月兩輪假面試、10 月內部 AI 工具,一路走到凌晨四點簽名轉帳的四步拆給你看。
影片時間軸
- 01:40先解釋熱錢包轉帳必經的簽署服務,駭客要的就是直接叫它簽名
- 02:036 月工程師A搜尋 Homebrew 點到廣告,裝到竄改版,幣安換電腦換憑證但名單已外流
- 03:019 月工程師B在求職平台收到私訊,HR 還主動給社群帳號取信於人
- 03:34第二輪面試要他下載作業程式碼到工作電腦,惡意程式換掉 PYENV 並清掉痕跡
- 05:1210 月 20 日駭客從工程師B電腦出發,靠內部 AI 工具拿下工程師A和工程師C的電腦
- 06:2010 月 30 日凌晨駭客登入工程師C電腦,用偷來的容器部署權杖觸發惡意腳本
- 06:35凌晨四點零五分簽署服務被繞過,四分鐘內五個熱錢包送出 2.3 億顆 XRP
- 07:31早上七點五十六分最後一筆以太幣上鏈,八點十分才清掉授權,前後約四小時
報告說得最少的那一段
整條鏈裡最該被追問的是部署權杖為什麼碰得到簽署服務。工程師電腦上的一張通行證,一路通到替熱錢包簽名的系統,簽出來的交易還能繞過正常提領流程。幣安只說正在檢討簽署政策的涵蓋範圍和熱錢包控管,部分技術細節不公開以免被拿來策劃攻擊。這段沒講清楚,前面四步再詳細都像只講了一半。
擋下 57 次,漏掉一次
報告裡有個數字很刺眼:今年以來幣安偵測並擋下 57 起疑似北韓攻擊,手法包括假面試、偽裝成開發工具的惡意軟體、假的視訊會議軟體。擋下 57 次,只要漏掉一次就是 63 億美元。明恩最後給工程師的提醒很實際:開發工具從官方管道下載、不要點搜尋廣告、面試給的作業不要在工作電腦上跑。

值得下載嗎
值得,四步攻擊鏈講得清楚,時間軸和「報告沒說的地方」都標出來了。但要知道這是初步報告,獨立審查結果和內部 AI 工具細節都還沒公佈,數字可能再變。
覺得這篇筆記有幫助嗎?