
YouTube 影片筆記
用 REA 搭配 Claude Code 逆向拆解無原始碼程式實測
原片標題:為什麼整個 GitHub 都在瘋傳 REA?別人的程式碼,現在是你的了?
原片說明
最近 GitHub 上爆紅的開源專案 REA (Reverse Engineer Anything),搭配 AI 工具,直接把逆向工程的門檻降到趨近於零!
本集透過兩個超實用實測,帶你看看 AI 到底如何做到「每句都有證據」的逆向拆解:
🛠️ 本集實測亮點:
實測一: 離職員工留下、沒原始碼的「尾牙抽獎.exe」,1.5 分鐘直接反推計算公式找到密碼。
實測二: 上線後高度混淆/壓縮的 Three.js 網頁特效,AI 快速還原核心演算法,甚至抓出原作者的小 Bug。
⏰ 時間戳記 (章節):
0:00 GitHub 熱門第一的 REA
0:12 什麼是逆向工程
0:36 REA 能幫你做什麼
1:16 REA 怎麼運作:四個步驟
3:02 Ghidra 和安裝
3:39 實測一:找出 exe 寫死的密碼
5:56 實測二:看穿壓縮過的網站
7:28 逆向工程的門檻不見了
8:09 結語
🔥 參考資料:
・REA(GitHub):https://github.com/morluto/rea
・REA 官網:https://rea.tools/
・Ghidra(NSA):https://github.com/NationalSecurityAgency/ghidra
・Detect It Easy:https://github.com/horsicq/Detect-It-Easy
Asset Credits:
・DX-Ball 遊戲畫面:https://www.youtube.com/watch?v=fHX_2DLDp1w
・照片:https://www.vecteezy.com/free-photos/iphone
#REA #逆向工程 #ReverseEngineering #ClaudeCode #AI工具 #Ghidra #GitHub
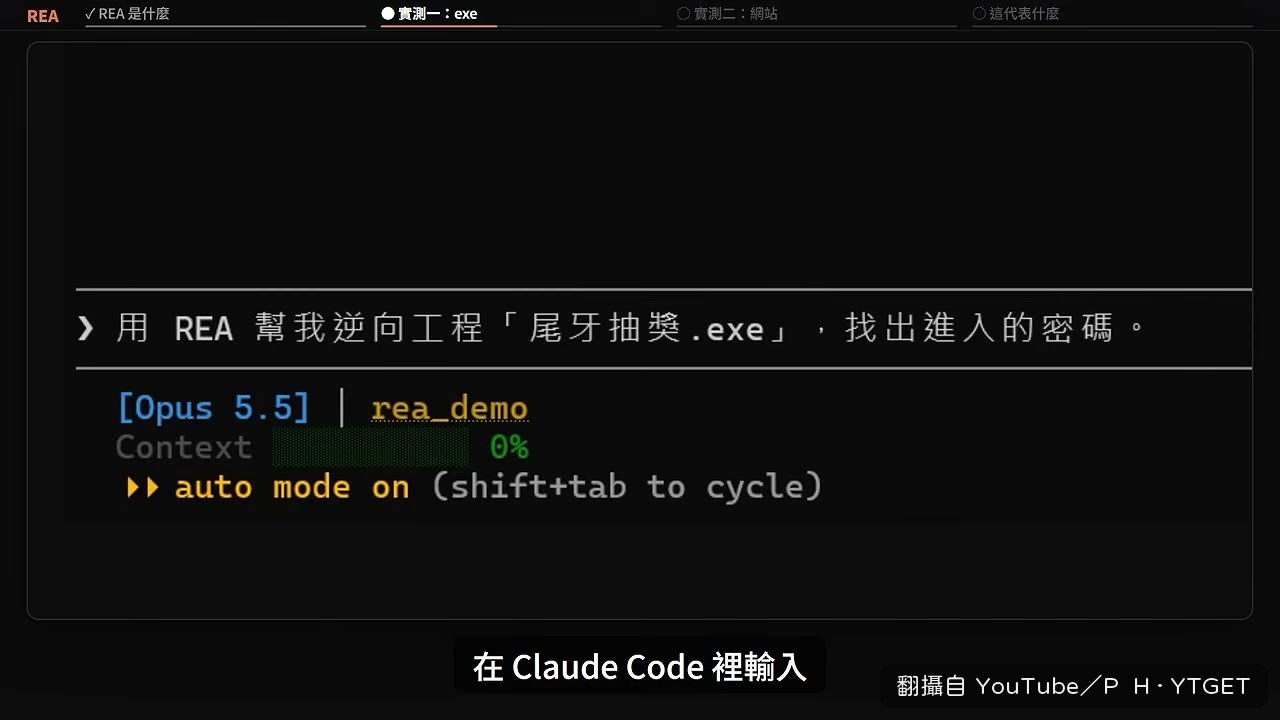
以前要拆一支沒原始碼的 exe,得先啃組合語言、學會操作 Ghidra,光想就頭痛。P & H 這次直接示範用 REA 配 Claude Code,一句話就把尾牙抽獎程式的密碼挖出來,全程沒打開過 Ghidra,也沒看過一行組合語言。這支影片就是兩個實測,看 AI 逆向工程到底是真的還是話術。
影片時間軸
- 00:04開場介紹 REA 衝上 GitHub 熱門榜第一,累積八萬多顆星
- 01:17說明 REA 是 MCP server 加 skill,拆解官方四步驟流程
- 03:07介紹 Ghidra 是 NSA 開源釋出的逆向工程工具,安裝只要一行指令
- 03:39實測一:尾牙抽獎 exe 沒有原始碼,先用 Detect It Easy 查出是 C/C++ 寫的
- 04:36用 REA 追出密碼是把程式裡的數字開根號,一分半破解 7461
- 05:56實測二:壓縮過的粒子特效網頁,REA 還原出 Three.js 的三千顆粒子做法
- 07:15順手抓到原作者的小 bug:視窗縮放後滑鼠基準點會偏掉
- 07:28收尾談逆向門檻消失,也點出伺服器端的邏輯仍然拆不開
密碼不是寫死的,是開根號算出來的
尾牙抽獎程式這段是整支片最有戲的地方。P & H 先讓大家看到困境:寫程式的人離職了,原始碼不見,手上只剩一支 exe,密碼錯誤還要等三秒,四碼一萬種組合得試八個多小時。REA 進場後先追錯方向,找到一個比對文字的函式,結果那是系統內建的,只好換條路,從「程式在哪裡讀你輸入的東西」下手。最後追出密碼是把程式裡存的 55,666,521 開根號,答案是 7461,它還自己驗算了一遍。全程一分半,而且事後拿原始碼對答案,連「輸錯等三秒」都對上。
它連原作者寫錯的地方都看出來
第二個實測換成上線後壓縮過的履歷網頁,打開原始碼根本沒辦法讀。REA 從 Chrome 抓下程式,認出是 javascript-obfuscator 處理過的,只還原其中一小段文字就讀懂整個做法:Three.js 做的三千顆粒子排成一顆球,滑鼠位置決定轉到哪個角度,每個畫面只補上剩下距離的 5%,所以越轉越慢。拿原程式對答案,三千顆、5%、兩種顏色,數字全部一樣。更狠的是它多抓到一個 bug:畫面中心只在載入時算一次,視窗縮放後滑鼠基準點就偏了,回去看原程式還真的是這樣寫的。
值得下載嗎
值得。兩個實測都有拿原始碼對答案,不是隨口說說,而且它老實講了伺服器端的邏輯拆不開,這種分寸反而讓人信得過。
覺得這篇筆記有幫助嗎?