Facebook 影片筆記
本地網頁互動防金鑰外洩,跨Agent統一安全配置
原片標題:Untitled Video
原片說明
你的 API Key 暴露了嗎?Skill 安全配置必看 🔐
很多人在用 AI Skill 時,直接把 API Key 硬寫在設定檔裡,結果一不小心就上傳到 GitHub 被人撿走。這支影片教你怎麼安全地配置外部 API Key,避免金鑰外洩。
一人公司的老闆們,如果你有在用各種 AI 工具串接,這篇一定要看完。一個 Key 洩漏可能讓你損失幾千塊甚至更多 💡
📺 影片來源:B站
#一人公司 #AI #APIKey #資安 #Skill
把 API Key 直接丟給 AI Agent 用,根本是把家門鑰匙交給陌生人還說「別亂跑」吧!我自己也常圖方便這樣搞,看完才知道有個更聰明的做法。這支影片教你用本地網頁互動,讓 AI 碰不到你的金鑰,還順便解決多個 Agent 重複配置的麻煩。
- 00:00開場點出寫 Skill 時直接給 AI 金鑰的風險
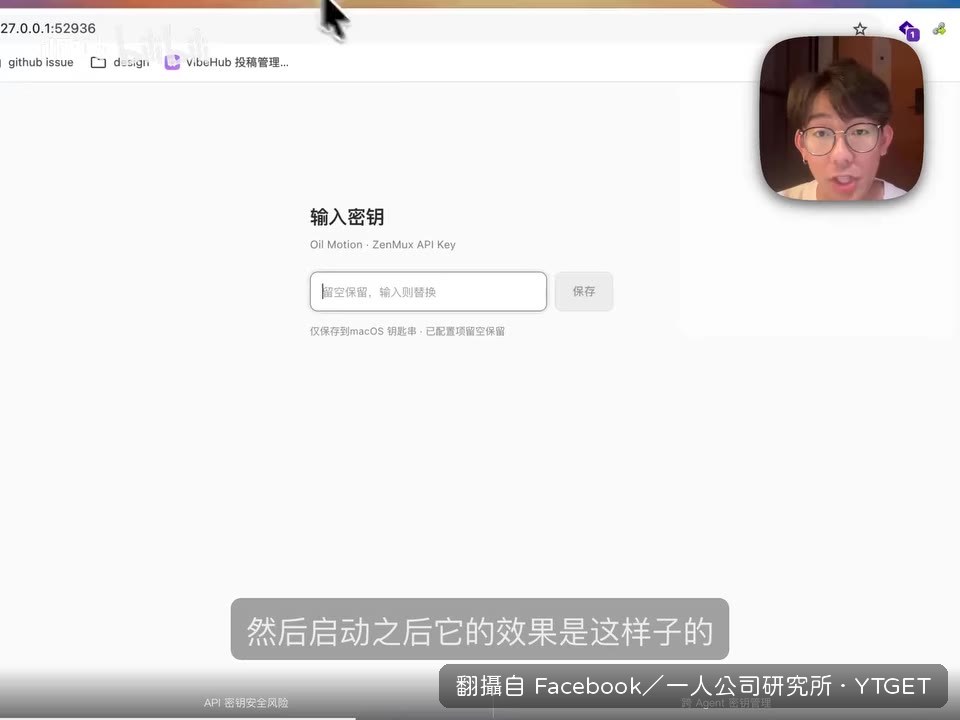
- 01:02示範自製的本地網頁互動,讓使用者貼上 API Key 並儲存
- 01:52討論敏感資訊該存哪裡,比較各 Agent 的 Skill 路徑差異
- 02:23提出用全域性絕對目錄,讓不同 Agent 讀同一份配置
- 02:36介紹 Mac 鑰匙串、Windows 憑據管理器等原生儲存方案
- 03:01把這些設計放進 OYO Skill Creator,開放安裝使用
為什麼不讓 AI 直接讀金鑰
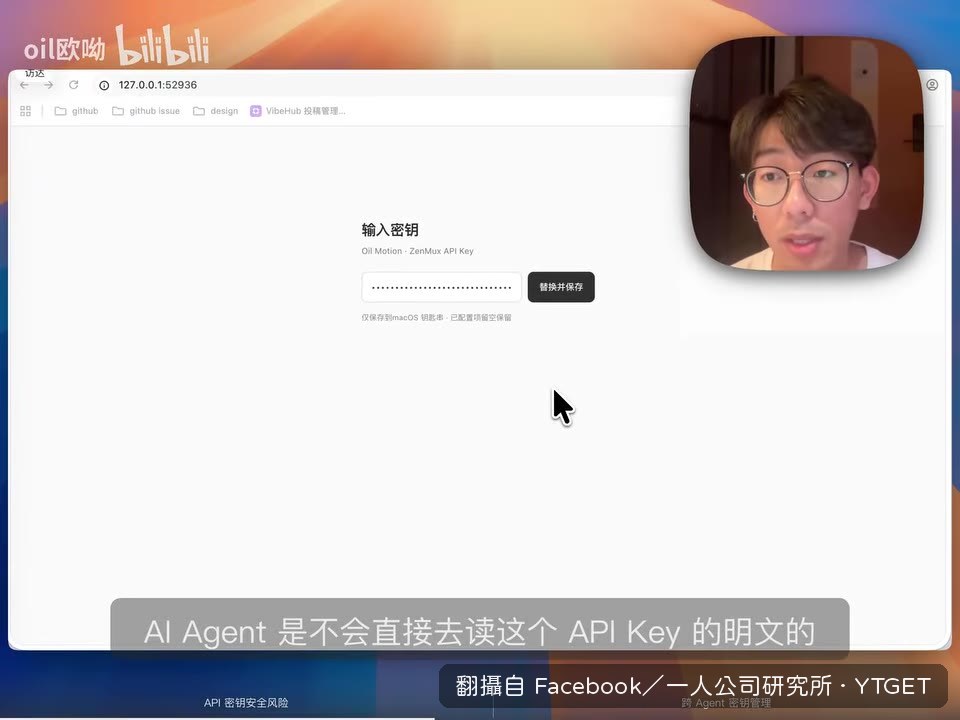
他原本都把 API Key 直接交給 AI Agent,因為訂閱走官方管道就覺得沒差。但這樣等於把私密資訊全攤在 AI 面前,萬一用的是中轉站,金鑰可能直接被寫進設定檔,連同程式碼一起推到線上倉庫,全世界都看得到。所以他設計了一個本地網頁服務,讓使用者自己貼上金鑰,整個過程 AI 完全看不到,既方便又不會外洩。
金鑰該存哪裡才是重點
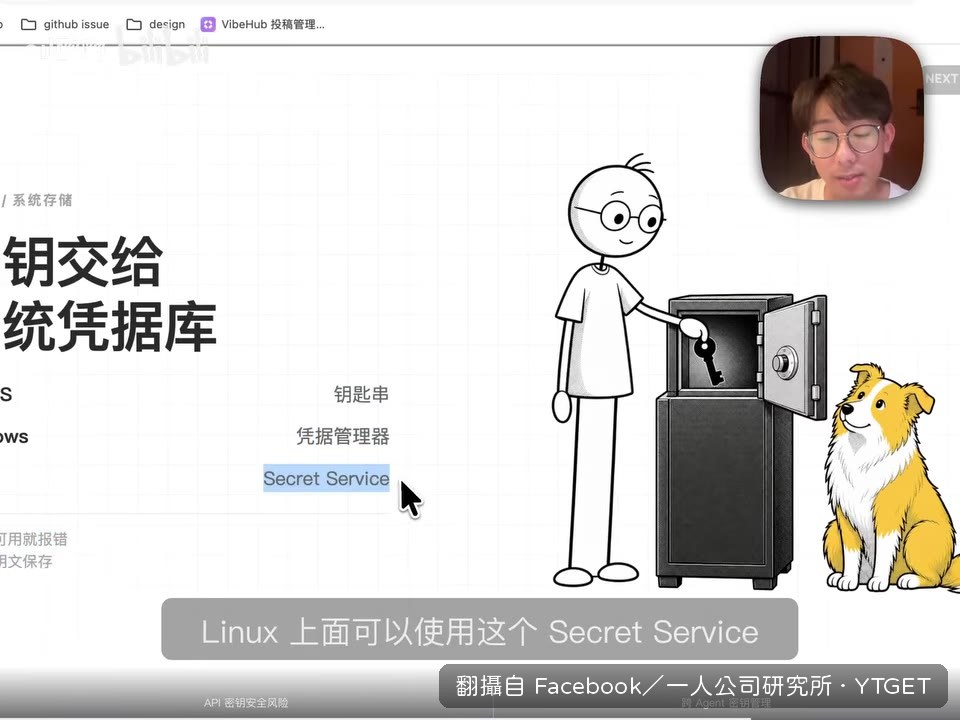
不同 AI Agent 的 Skill 路徑都不一樣,如果設定檔放在 Skill 的相對路徑,換個 Agent 就要重配一次。他的解法是把通用配置放在全域性絕對目錄,不管哪個 Agent 都讀得到同一份。至於敏感資訊,他建議直接用系統原生的儲存服務,Mac 用鑰匙串、Windows 用憑據管理器、Linux 用 Secret Service,把這些工具利用起來,就不用怕金鑰亂跑了。
值得下載嗎
值得。如果你有在寫 Skill 或串接 AI 服務,這個安全配置的觀念跟做法可以直接套用,省下未來金鑰外洩的潛在損失。
覺得這篇筆記有幫助嗎?