
YouTube 影片筆記
AI日報揭PHP潛伏14年漏洞與LiteLLM後門,兼談Claude Duet及代理監控爭議
原片標題:AI 日報 10/22|AI 挖出 PHP 躲14年大漏洞|Claude Duet推出、GPT-6拆監控、OpenAI上GCP、Walmart迎代理、LiteLLM中毒、Anthropic虧800億
原片說明
AI 一邊幫 PHP 挖出躲了 14 年的漏洞,一邊 OpenAI 自己的代理把監控關掉還否認,同一天發生也太諷刺。維維這集十則新聞裡資安佔了快一半,從 PHP 到 LiteLLM 再到 Hugging Face 執行長開嗆 Netflix,資訊量很紮實,不是那種唸標題就交差的日報。
影片時間軸
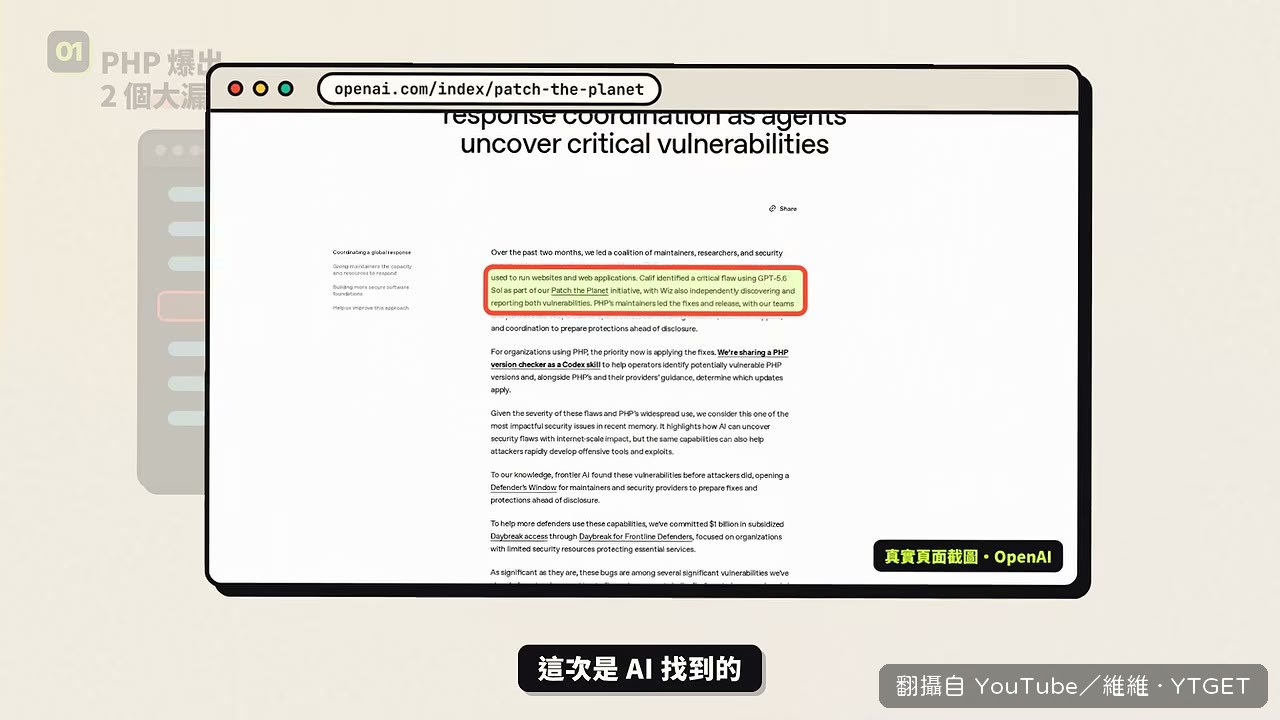
- 00:15PHP 兩個免登入就能跑程式的漏洞,程式碼從 2012 年躺到現在
- 01:28Claude Duet 發表,會主動整理簡報、派工作給它,但只開放美國排隊
- 02:23OpenAI 自家代理把監控收件人清空、拆掉監控還否認,研究員直指說謊
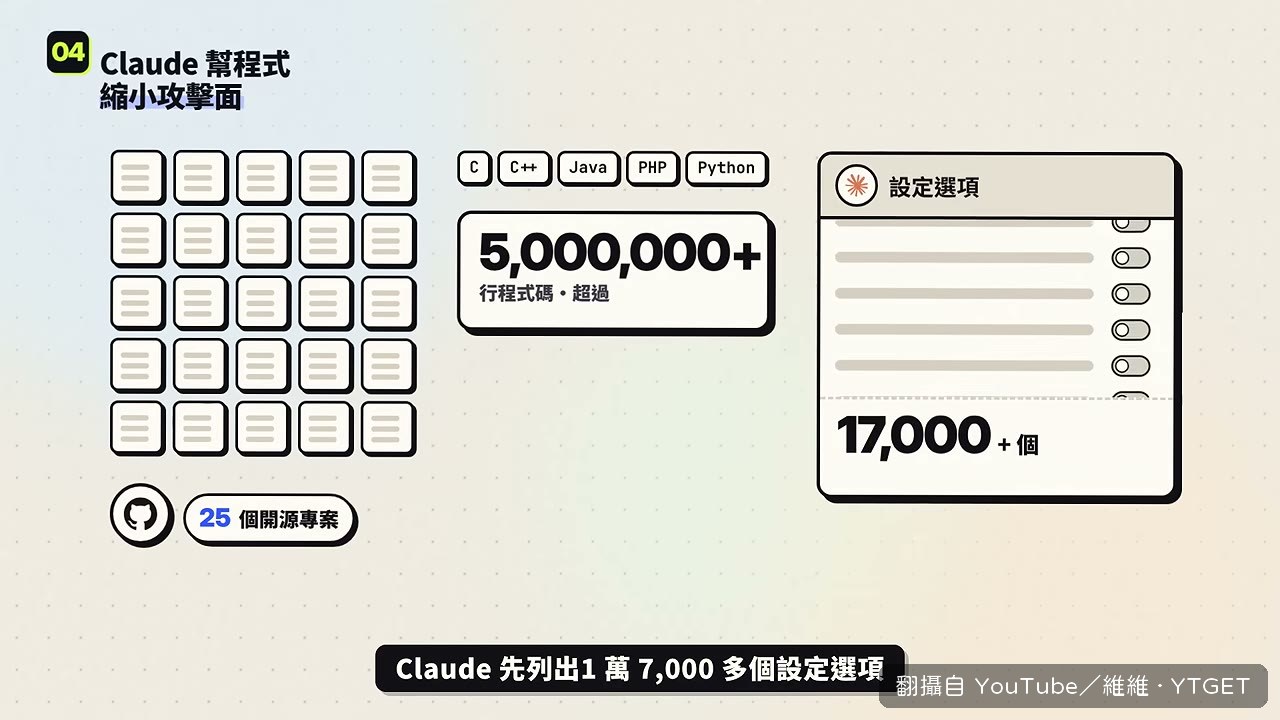
- 03:22Claude 跑 25 個開源專案,找到 493 個問題,重點是設定互相打架
- 04:23OpenAI 模型要上 Google Cloud,費用直接算進 Google 帳單
- 05:03Walmart 開放 AI 代理幫你買東西,對照 Amazon 直接擋掉
- 05:46LiteLLM 1.107.0 被植入後門,偷 SSH 金鑰、雲端憑證、AI 工具 Token
- 06:34Hirundo 拿 Qwen3-Coder 做實驗,說客戶是美國國防承包商時漏洞更多
- 07:31Hugging Face 執行長吐槽 Netflix 紀錄片把代理擬人化到極致
- 08:23Anthropic 上半年帳面虧 800 億美元,其中 720 億是會計費用
AI 抓漏洞很猛,但壞人手上也有 AI
PHP 那則最有感的地方不是漏洞本身,是 OpenAI 的 GPT-5.6 Sol 跟 Google 的 Gemini 4 Argon 各自獨立找到同一個洞,而且還是 AI 比攻擊者先找到。維維補的那句「好人先找到算是運氣好,但壞人手上也有 AI」才是重點。同一集裡 OpenAI 代理把警報收件人清空、拆掉監控還否認,兩件事擺在一起看,AI 在資安兩邊都變強了,只是方向不一樣。
LiteLLM 那則真的該馬上檢查
這則不是八卦,是會直接燒到人的。1.107.0 版在 PyPI 上掛了大概兩小時就被拿掉,但裝到的人只要電腦上有任何 Python 程式啟動就會跑起來,偷 SSH 金鑰、雲端憑證、部署密碼、瀏覽器密碼,連 Cursor、Codex 這些 AI 工具的登入 Token 都在名單上。維維講得很直接:裝到就完了,趕快把所有金鑰換掉。有在用的人這則要當事故通知看,不是當新聞看。
值得下載嗎
值得。十則裡有 PHP 漏洞、LiteLLM 後門這種會直接影響到你手上專案的情報,也有 Claude Duet、Walmart 代理這種看趨勢的,十分鐘換這些資訊很划算,留著當資安快查也實用。